Как отследить украденную криптовалюту и проверить монеты перед сделкой
После взломов украденную криптовалюту редко оставляют на одном кошельке: средства разбивают на части, меняют на другие активы и перебрасывают между блокчейнами, но история операций остается в сетях и позволяет аналитикам восстанавливать маршрут монет. С активами с сомнительным прошлым…
После взломов украденную криптовалюту редко оставляют на одном кошельке: средства разбивают на части, меняют на другие активы и перебрасывают между блокчейнами, но история операций остается в сетях и позволяет аналитикам восстанавливать маршрут монет.
С активами с сомнительным прошлым может столкнуться не только хакер или профессиональный трейдер. Обычный пользователь покупает, например, USDT у незнакомого продавца и не знает, что раньше эти монеты проходили через адреса, связанные с кражей. Когда он попытается отправить средства на биржу, площадка может попросить объяснить их происхождение.
В основу разбора легло исследование аналитиков BitOK. Они изучили 38 эпизодов краж за январь-октябрь 2026 года, которые связывают с северокорейскими хакерскими группировками. Эти случаи показывают, как расследователи отслеживают похищенные цифровые активы и почему AML-проверка до сделки снижает риск проблем с биржами и кошельками.
Как аналитики восстанавливают путь похищенных средств
В сетях Bitcoin, Ethereum и TRON открыто видны адреса отправителей и получателей, суммы, время переводов и дальнейшее движение монет. При этом блокчейн не показывает, кому именно принадлежит кошелек. Поэтому расследование строится на сопоставлении транзакций: времени операций, повторяющихся сумм, общих контрагентов и других признаков.
Обычно работа начинается с адреса жертвы, который уже известен. Затем аналитик смотрит, куда ушли средства, и отслеживает каждую следующую ветку, если криптовалюту разделили на несколько потоков.
Для такой работы используют инструменты блокчейн-аналитики. BitOK Graph помогает визуализировать движение активов между кошельками, изучать цепочки переводов и искать признаки того, что разные адреса могут контролироваться одной стороной.
Сам по себе общий контрагент еще ничего не доказывает. Два независимых пользователя могут отправить средства на одну и ту же биржу. Надежные выводы появляются только тогда, когда несколько признаков складываются в единую картину.
Какие следы появляются еще до атаки
Иногда важные для расследования операции происходят до самой кражи. Хакерам нужно заранее подготовить адреса и пополнить их средствами для оплаты будущих комиссий.
При разборе атаки на Binance аналитики BitOK нашли кошелек, который не использовался 2146 дней. 28 октября 2026 года с него отправили 15 668 TRX через NEAR Intents. После этого на другом адресе оказалось около 2,2 ETH. Эти средства пошли на оплату газа для следующих операций.
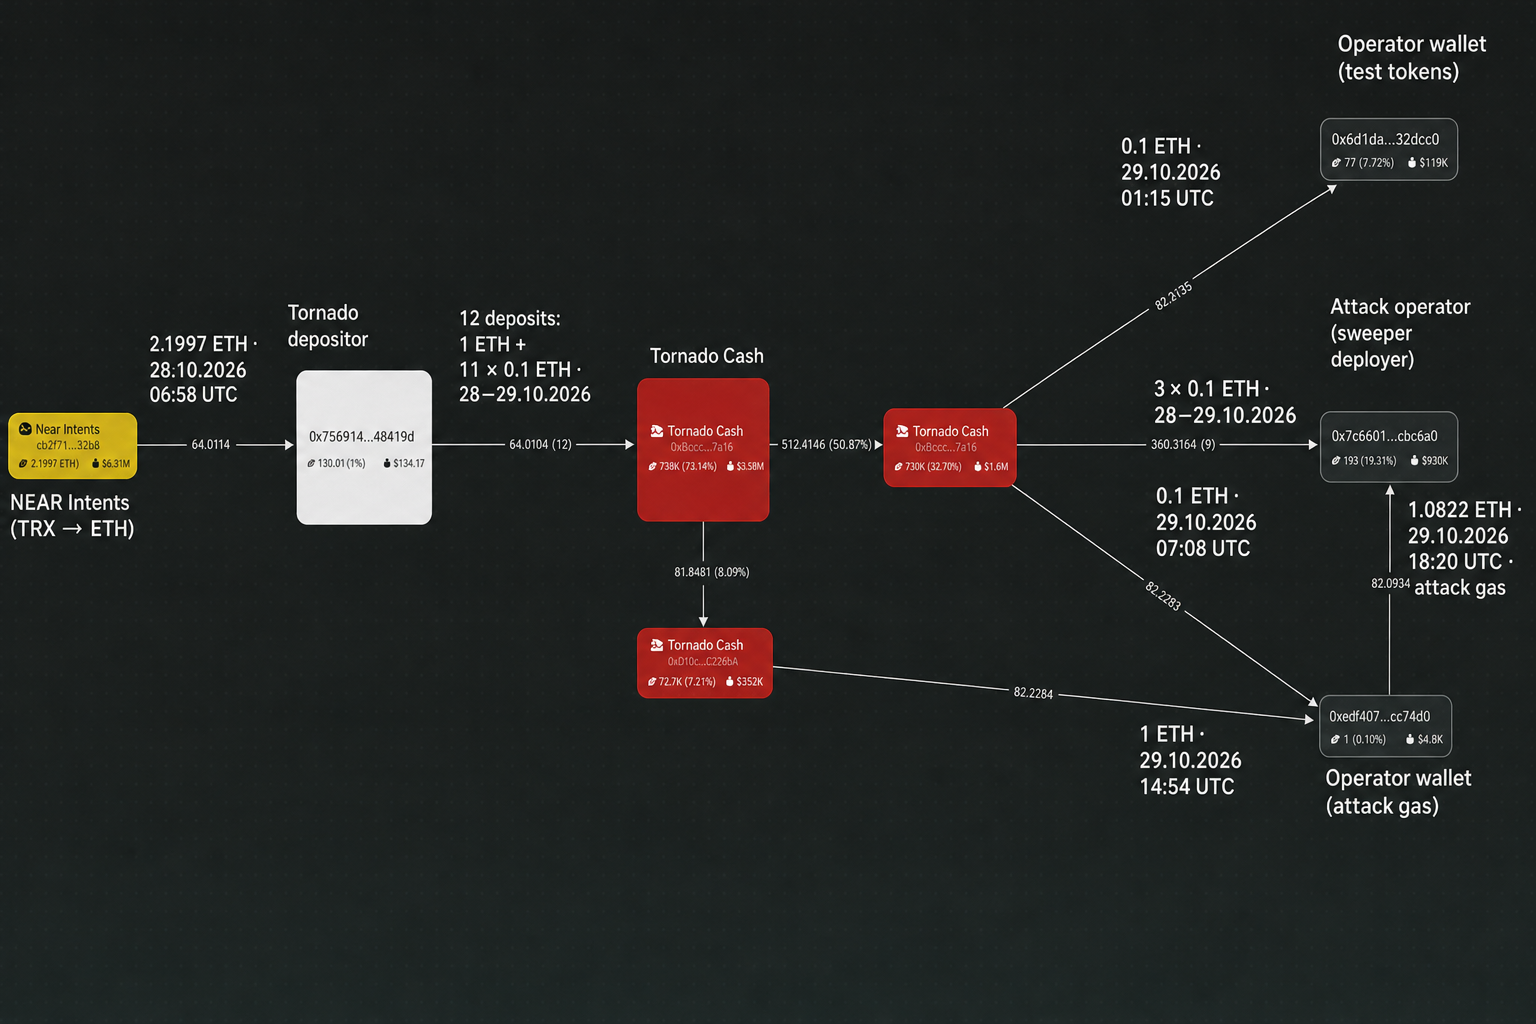
Подготовка ETH для оплаты газа перед атакой на Binance.
Ключевым оказался способ подписи: транзакцию подписал тот же ключ, который использовался еще в 2020 году. Благодаря этому давно неактивный кошелек удалось связать с подготовительным этапом атаки.
Как злоумышленники запутывают маршрут криптовалюты
После кражи средства часто дробят, обменивают и переводят в другие сети. В исследовании BitOK повторяются несколько типичных приемов.
- Дробление: крупную сумму разбивают на множество небольших переводов.
- Обмен: один актив, например USDT, конвертируют в ETH или другую криптовалюту.
- Межсетевой перевод: средства перемещают между блокчейнами через специальные протоколы.
- Микширование: сервис затрудняет сопоставление входящих и исходящих транзакций.
- Автоматизация: серии однотипных операций выполняют скрипты, без ручной отправки каждой транзакции.
Один из показательных случаев связан с Drift Protocol, торговой платформой в сети Solana. 1 апреля 2026 года в результате атаки с нее вывели 19 криптомонет примерно на $295,7 млн.
Часть украденных ETH не отправили дальше сразу. По данным BitOK, монеты несколько месяцев лежали на кошельках, а затем их начали заводить в Tornado Cash. Этот сервис микширования усложняет связь между депозитами и последующими выводами.
Аналитики насчитали 765 депозитов в Tornado Cash. Они прошли тремя сериями: 23 июля, 20 октября и 21 октября. Медианный интервал между операциями составил 24 секунды, суммы и последовательность действий повторялись. Такая регулярность указывает на заранее подготовленные скрипты.
В других эпизодах использовались Umbra и Stargate. Umbra позволяет отправлять средства на одноразовые стелс-адреса, а Stargate служит для перемещения криптовалют между разными блокчейнами.
Через этот маршрут аналитики изучили 452 операции на общую сумму 5 047,29 ETH. На одноразовых адресах оставались небольшие остатки для оплаты комиссий. 31 августа средства со 150 таких адресов собрали на один кошелек. Среди них были адреса, связанные с эпизодами AFX и кражей 28 августа. Всего кошелек-сборщик получил 0,27 ETH.
Сумма была небольшой, но важным оказался сам механизм. Переводы подписали ключами тех же адресов, поэтому аналитики связали эти кошельки с общим процессом управления. Дальнейшее изучение показало пересечения этого расчетного контура с атаками на Bitget и Binance. Это говорит об общей инфраструктуре вывода средств, но не доказывает, что все взломы выполнила одна и та же группа.
Почему время вывода помогает расследованию
При анализе атак BitOK выявил характерный временной промежуток: через 2,5-5 суток после взлома основная часть ETH выводилась через THORChain, протокол для обмена криптовалют между разными блокчейнами.
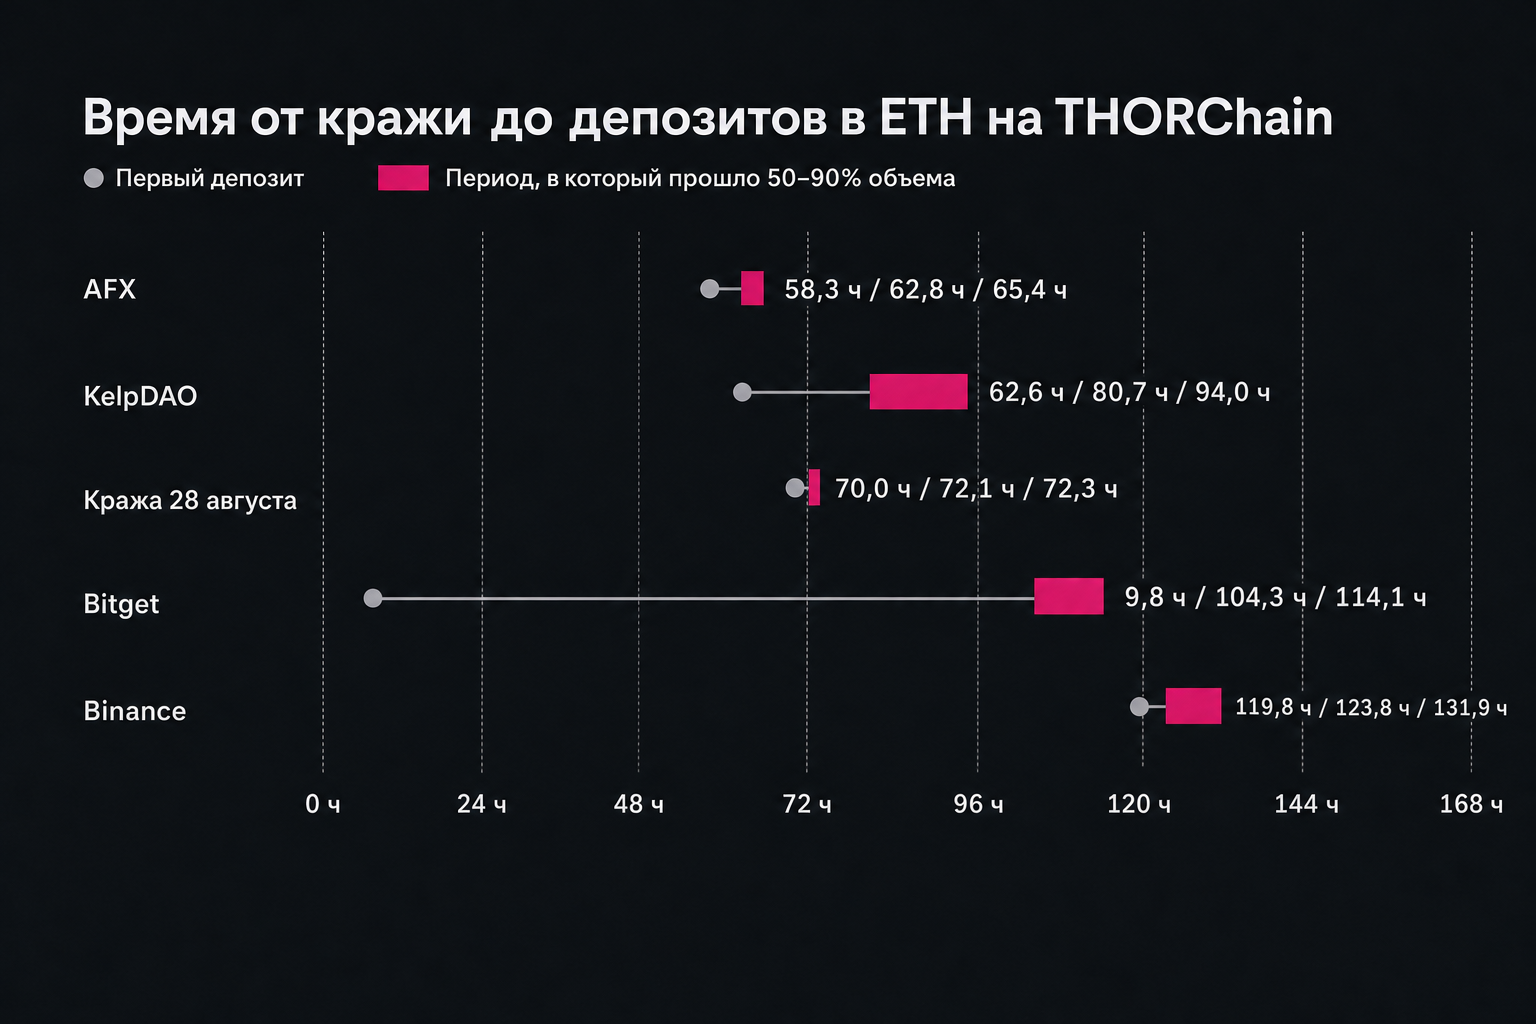
Время между кражей и поступлением ETH в THORChain.
Задержки помогают восстановить порядок действий. В случае с Drift часть средств оставалась на кошельках месяцами и только потом была отправлена в Tornado Cash. Именно пауза в движении позволила точнее проследить дальнейший маршрут криптовалюты.
Как похищенные монеты оказываются у обычных пользователей
Источники рискованных средств могут быть разными. Столкнуться с криптовалютой с проблемной историей можно даже при покупке на торговой платформе.
Представим, что пользователь покупает 5000 USDT у незнакомого продавца. Перевод пришел, транзакция подтверждена, баланс пополнен. Но факт получения говорит только о том, что монеты действительно поступили на кошелек. Он ничего не объясняет об их предыдущем пути.
Если раньше средства проходили через адреса, связанные с кражами или мошенническими схемами, централизованная биржа может запросить документы об источнике денег, временно ограничить операции или заморозить USDT.
Получатель при этом может не знать о прошлом монет. Рискованная связь сама по себе не доказывает его причастность к нарушению. Важны степень близости к подозрительным адресам и то, через какие сервисы проходили средства.
Как проверить криптовалюту перед сделкой
AML-проверка позволяет оценить риски адреса или конкретной транзакции. В BitOK можно проверить кошелек, посмотреть категории риска и изучить доступные сведения об источниках средств.
Для быстрой проверки используется BitOK AML Bot в Telegram: он анализирует кошельки и транзакции и формирует отчет. Также на сайте BitOK доступен отдельный инструмент AML-проверок.
Перед сделкой стоит пройти несколько шагов.
- Уточнить адрес и сеть. Нужно заранее попросить контрагента указать, с какого кошелька будут отправлены средства. USDT в Ethereum и TRON имеет разную историю операций.
- Проверить адрес. Важно смотреть не только итоговую оценку, но и категории риска, которые на нее повлияли.
- Сверить фактический перевод. После поступления средств нужно проверить TxID, сеть, сумму и реальный адрес отправителя. Если деньги пришли с другого кошелька, прежняя проверка уже не покрывает сделку.
- Сохранить подтверждения. Переписка, условия сделки и TxID могут понадобиться, если биржа попросит объяснить происхождение средств.
AML-оценка не является доказательством законности монет и не дает полной гарантии безопасности. Это предварительный фильтр риска. Если обнаружена прямая связь с известной кражей, сделку разумнее остановить.
Какие инструменты BitOK помогают контролировать операции
Для регулярного контроля активов предназначен портфолио-трекер BitOK. Он собирает данные о цифровых монетах и помогает оценивать риски в одном интерфейсе. В разделе «Отчеты» можно подготовить документы по криптовалютным операциям.
Для постоянного мониторинга транзакций и кошельков в комплаенсе используется KYT Office. Подозрительные операции можно детально разбирать через Graph. Для специалистов также предусмотрена AML-сертификация: восемь модулей и 30 академических часов.
Что делать, если криптовалюту уже украли
После кражи главная задача — восстановить маршрут движения средств и подготовить материалы для взаимодействия с биржами и другими организациями.
BitOK предлагает услугу расследования и возврата криптовалюты. Инвестигейторы анализируют движение цифровых монет, ищут возможные связи между адресами и формируют материалы для дальнейшей работы.
Отслеживание не гарантирует блокировку или возврат активов. Итог зависит от конкретной ситуации и действий площадок, через которые проходят средства.
По предварительной оценке BitOK, ущерб от 38 эпизодов северокорейских атак за январь-октябрь 2026 года составил $7,61 млрд. Заморозить или изъять удалось криптовалюту на $2,86 млрд. Еще $4,75 млрд остались вне блокировок.
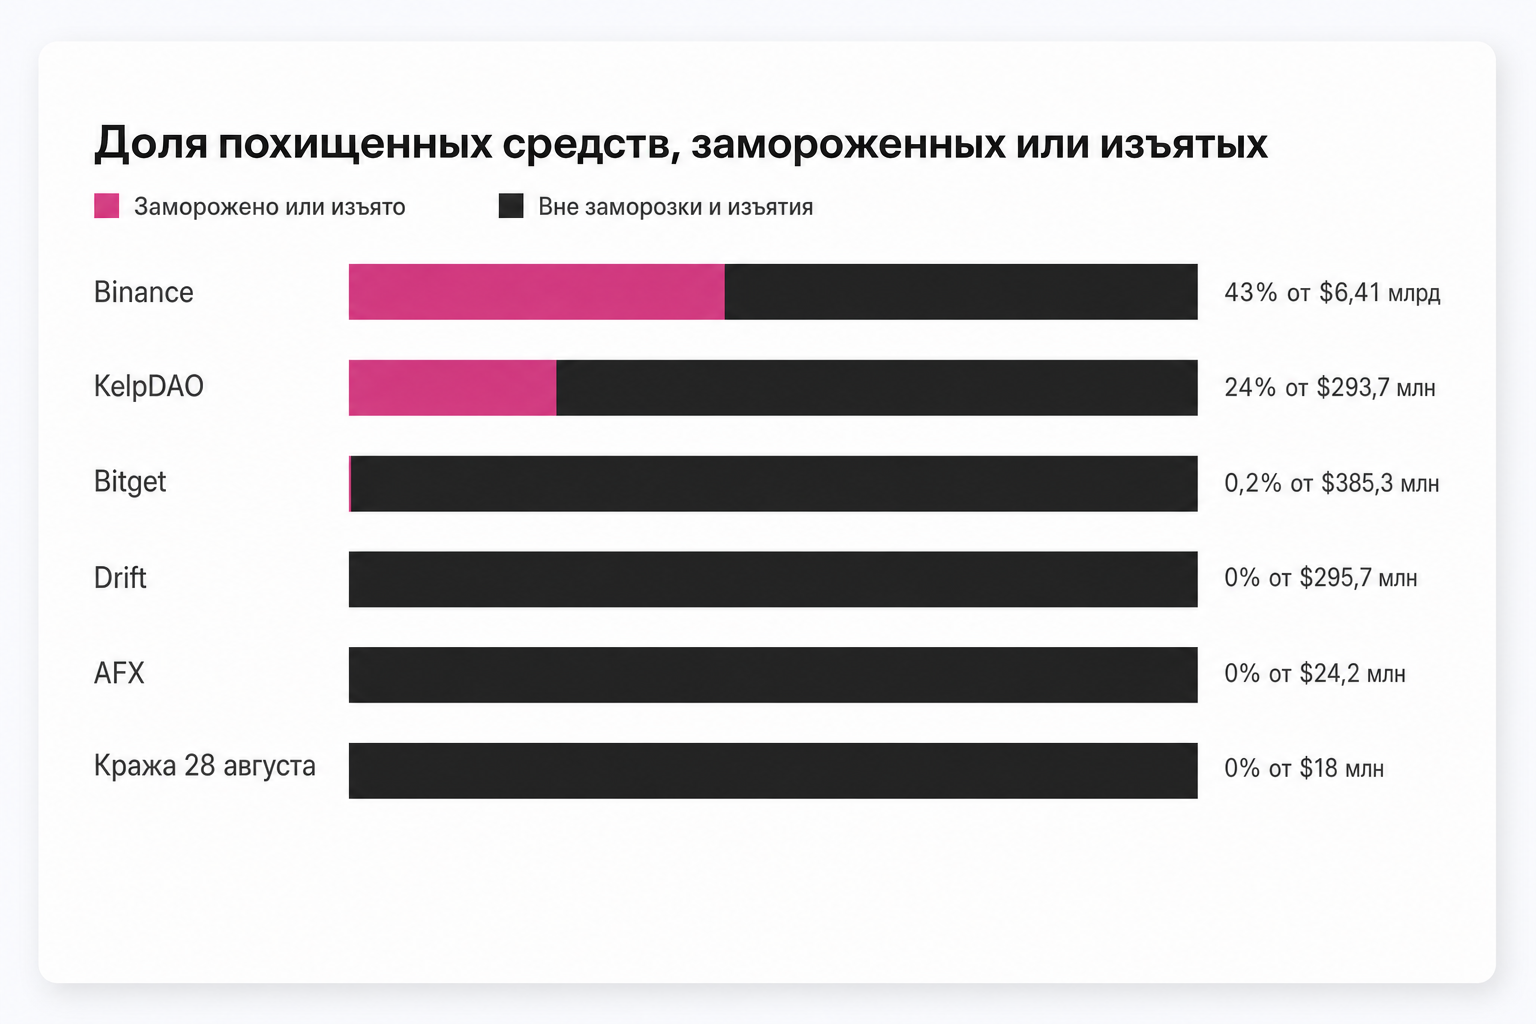
Доля средств, которые удалось заблокировать после атак.
По итогам расследования атаки на Binance удалось заморозить или изъять около 43% похищенных средств. В других крупных атаках совокупный возврат оказался значительно ниже — около 6% украденной криптовалюты.
Главное
Даже сложные схемы вывода не всегда полностью скрывают происхождение средств. Повторяющиеся операции, общие расчетные адреса, одинаковые шаблоны транзакций и небольшие остатки на одноразовых кошельках помогают восстановить связи между участниками цепочки.
Перед сделкой важно проверять не только сумму и факт поступления криптовалюты, но и ее историю. AML-проверка не устраняет риск полностью, но помогает увидеть опасные связи до того, как монеты попадут на биржу или в личный кошелек.
Подписывайтесь на наши каналы!
 Наш канал Яндекс.Дзен
 Канал в Telegram
 Группа Одноклассники
 Группа Вконтакте